AIツールの情報漏洩対策では、入力する情報を減らすこと、契約と設定を確認すること、社内で利用範囲を決めることが基本です。
「有料版だから安全」「学習をオフにしたから機密情報も入力できる」とは判断できません。モデルの学習利用、会話の保存、共有リンク、外部サービスへの送信は、それぞれ確認が必要です。
この記事では、仕事で生成AIを使う担当者や、導入ルールを整えたい中小企業の管理者に向けて、入力データの判断基準、主要サービスの設定、社内ルール例、誤入力した場合の対応を解説します。
※本記事は2026年10月5日時点の公式公開情報に基づきます。設定画面の実機検証は行っていません。利用できる設定やデータの扱いは、契約・アカウント・機能によって異なります。
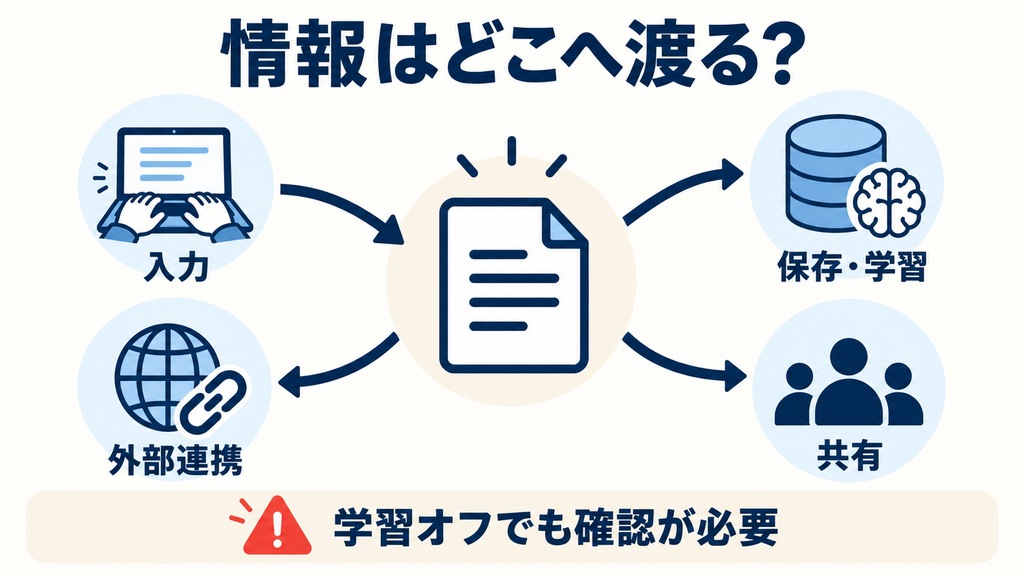
AIツールの情報漏洩リスクは「入力・保存・共有・外部連携」で考える
AIツールの情報漏洩リスクを確認するときは、入力した情報がどこへ送られ、どこに残り、誰がアクセスできるかを整理します。学習利用の有無だけでは、安全性を判断できません。
ここでは、文章生成や資料要約などに使うクラウド型の生成AIサービスを中心に扱います。
| 確認する経路 | 起こり得る問題 | 主な対策 |
|---|---|---|
| 入力・アップロード | 顧客情報や社外秘を承認なしで送信する | 入力禁止情報を決め、必要部分だけ渡す |
| 保存 | 会話・添付資料が想定より長く残る | 保存期間、削除方法、例外を確認する |
| 学習・改善利用 | 契約や設定に応じて入力内容が改善に利用される | 対象プランと学習設定を確認する |
| 共有・公開 | 会話や成果物を意図しない相手に見せる | 共有先・権限・公開範囲を確認する |
| 外部連携 | 接続先サービスに情報が渡る | 連携先の規約と権限を確認する |
| アカウント・端末 | 不正ログインや共用端末から閲覧される | 多要素認証、端末管理、退職時の権限解除 |
サービス提供に必要なデータ処理と、不正な情報漏洩は同じ意味ではありません。ただし、会社や取引先の許可範囲を超えて送信すれば、機密保持や個人情報の取扱いに関する問題につながる可能性があります。
「AIに入力してよいか」は、サービスの仕様と、自社がその情報を扱える条件の両方から判断する必要があります。
学習に使われないことと、保存されないことは別
学習利用を停止しても、サービス提供や安全対策のためにデータが保存される場合があります。
例えば、ChatGPTではモデル改善の設定をオフにしても通常の会話は履歴に残ります。一時チャットも、安全上の目的で最大30日間保持される場合があります。個人向けGeminiでも、アクティビティの保存をオフにした会話などが72時間保持されると説明されています。
設定を確認するときは、次の項目を分けてチェックしましょう。
- モデルの学習・改善に利用されるか
- 会話やファイルがどのくらい保存されるか
- 安全対策などの目的で人が確認する場合があるか
- 削除操作の対象と例外は何か
- 接続先サービスにもデータが残るか
履歴に表示されないことも、送信や保存が一切ないことを意味しません。
AIツールの情報漏洩対策は入力データの分類から始める
入力前には、公開情報、社内情報、個人情報・機密情報を分けます。迷ったときに担当者だけで判断しない仕組みを作ることが大切です。
個人情報・機密情報・オプトアウト・著作権などの意味を整理したい方は、生成AIの安全性・著作権に関する用語集も確認してください。言葉の意味と、入力・保存・共有・生成物の利用で確認する条件を結び付けて学べます。
以下は、社内ルールを作るための判断例です。法的な一律の区分ではなく、自社の契約や情報管理方針に合わせて調整してください。
| 情報の種類 | 具体例 | 入力前の判断 |
|---|---|---|
| 公開済み情報 | 自社サイト、公開商品説明、公開資料 | 権利と利用目的を確認して利用 |
| 架空・練習用データ | 架空顧客、サンプル売上、練習文章 | 実在情報が混ざっていないか確認 |
| 一般的な社内情報 | 業務手順、社内向け文章の下書き | 承認済み環境と社内規程を確認 |
| 顧客・従業員情報 | 氏名、連絡先、応募書類、給与情報 | 原則として事前確認・承認 |
| 取引先の機密情報 | 未公開企画、契約書、見積条件 | 契約と送信先の条件を確認 |
| 認証情報 | パスワード、APIキー、秘密鍵 | 通常の相談・要約には入力しない |
顧客情報や従業員情報は、目的と取扱条件を確認する
顧客名簿や採用書類を「整理したい」という理由だけで、そのままAIへ渡すことは避けましょう。
個人情報保護委員会は、個人情報を含むプロンプトの入力について、特定された利用目的の達成に必要な範囲か確認するよう注意喚起しています。また、本人の同意なく入力した個人データが、応答の出力以外の目的で扱われる場合、法令違反となる可能性があるとしています。そのため、機械学習への利用などを確認する必要があります。ppc.go.jp
学習をオフにするだけで、個人情報に関するすべての確認が終わるわけではありません。利用目的、委託・提供の関係、契約条件などは、実際の運用に合わせて確認が必要です。
氏名を消すだけでは、個人や会社を特定できる場合がある
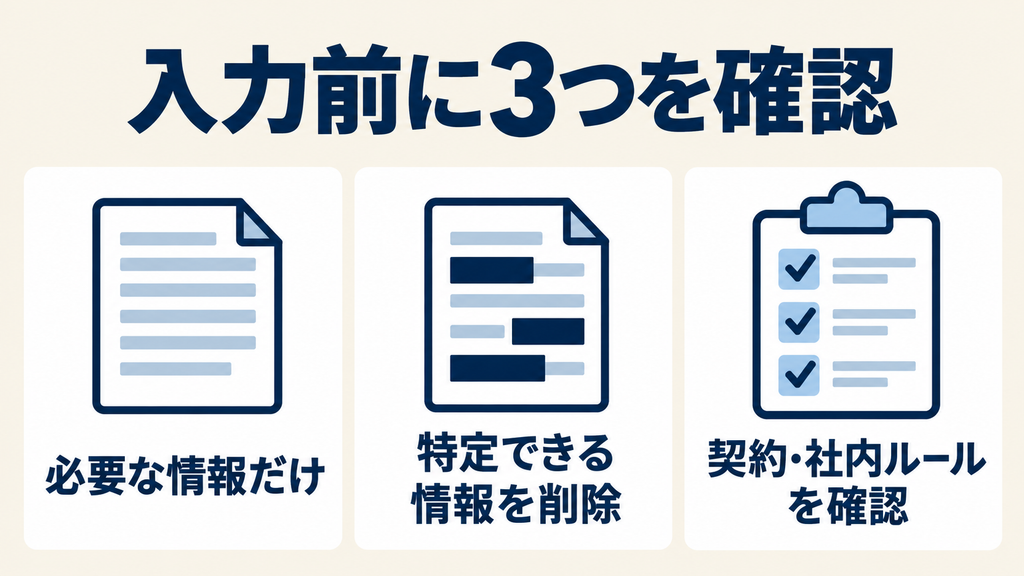
名前を「Aさん」に変更しても、部署、役職、日時、案件名、相談内容の組み合わせで本人を特定できる場合があります。
例えば「唯一の海外営業責任者」「特定日に退職した担当者」といった情報が残っていれば、名前を伏せた効果は限定的です。
実務では、次の順番で入力内容を減らします。
- 回答に不要な情報を削除する
- 氏名・社名・連絡先を置き換える
- 日付・金額・地域などを必要に応じて一般化する
- 残った情報から特定できないか確認する
この加工だけで、法律上の「匿名加工情報」になると判断しないことも重要です。
契約書や議事録は、必要部分だけを取り出す
ファイル全体を送る前に、AIへ何をしてほしいかを明確にしましょう。
文章表現の改善なら、顧客名や実際の契約金額は不要な場合があります。議事録の形式を整えるだけなら、参加者の連絡先や未公開案件の詳細を渡す必要はありません。
加工後の入力例は、次のようになります。
以下は社名・氏名・金額を置き換えた相談文です。契約上の結論は出さず、文章の分かりやすさと確認事項を整理してください。
これは依頼内容を限定する例です。実際の入力可否は、使用する環境と社内ルールで判断してください。
AIツールの情報漏洩を防ぐ設定|ChatGPT・Claude・Geminiの確認点
主要サービスでも、個人向けと法人向けではデータの扱いが異なります。まず、自分が使っているアカウントと契約を確認しましょう。
次の表は、安全性の順位ではなく、公式情報で確認できた主な違いを整理したものです。
| サービス・利用区分 | 学習・改善利用の確認点 | 保存・運用での注意 |
|---|---|---|
| ChatGPTの個人向け利用 | モデル改善の設定をオフにできる | 学習オフでも通常の履歴は残る |
| ChatGPT Business・Enterprise等 | 業務データは原則として学習に利用されない | 保存・アクセス・外部連携も別途確認 |
| Claude Free・Pro・Max | モデル改善への同意、安全審査、明示的な参加などの条件を確認 | フィードバック送信にも注意 |
| Claudeの商用製品・API | 入出力は原則として学習に利用されない | フィードバック等の例外を確認 |
| 個人向けGemini | アクティビティの保存設定を確認 | オフでも一定の保持・安全目的の処理がある |
| 対象のGoogle Workspace環境 | 許可なく組織外のモデル学習等に使わない方針 | 対象エディションと適用サービスを確認 |
各区分には適用条件があります。「有料契約」という共通点だけで扱いをそろえないようにしましょう。
ChatGPTはデータコントロールと一時チャットを確認する
ChatGPTでは、設定の「データコントロール」から「すべての人のためにモデルを改善する」に相当する項目を確認します。公式の英語表記は「Improve the model for everyone」です。
オフにすると新しい会話はモデルの学習に使われませんが、履歴の保存とは別です。また、回答に評価を送ると、関連する会話全体が学習に利用される場合があります。
一時チャットも、機密情報を自由に入力できる機能とは考えないでください。GPTのアクションを通じて第三者へ送信されたデータには、その送信先のプライバシーポリシーが適用され、30日を超えて保持される場合があります。
Claudeはモデル改善への同意とフィードバックを確認する
Claudeの個人向け製品では、プライバシー設定でモデル改善に関する選択を確認します。
公式情報では、改善への同意、安全審査の対象となった会話、明示的な学習参加などを区別しています。シークレットチャットは、モデル改善を有効にしていてもClaudeの改善には使われないと説明されています。
商用製品では入出力を原則として学習に使わない方針ですが、フィードバックなどの例外があります。Team・Enterpriseの管理者は、評価送信を無効化する設定も確認できます。
業務データを扱う場合は、通常の利用設定に加えて、評価や不具合報告で何が送信されるかも確認しましょう。
Geminiはアクティビティ設定とアカウントの種類を確認する
個人向けGeminiでは、Gemini Appsのアクティビティ設定を確認します。
保存をオフにし、フィードバックを送信しない場合、以後の会話をモデル改善に使わないと説明されています。ただし、会話への応答や安全対策のための保持・処理は続きます。Googleは、レビュー担当者に見られたくない機密情報を入力しないよう案内しています。
一方、対象のGoogle Workspace環境には、許可なく組織外の生成AIモデル学習に利用しないなどの方針があります。会社のメールアドレスでログインしているだけで判断せず、対象契約と適用される保護を管理者に確認してください。
サービスの機能や用途の違いは、生成AIツールおすすめ比較|ChatGPT・Claude・Geminiの違いで整理しています。
AIツールの情報漏洩対策では共有と外部連携も見直す
学習設定を整えた後は、共有先と連携権限を確認します。メールやクラウドストレージに接続すると、手入力していない情報も処理の対象になり得るためです。
共有リンク・プロジェクト・成果物の公開範囲を確認する
会話やプロジェクトを共有する前には、次の項目を確認しましょう。
- 誰が閲覧・編集できるか
- リンクを知っている人まで閲覧できるか
- 添付資料や過去の会話が共有対象に含まれるか
- 共有を解除できるか
- 出力に顧客名や社外秘が残っていないか
共有後に相手がコピーやダウンロードをした内容まで、元の共有解除で回収できるとは限りません。
社外へ渡す資料は、送信前に人が確認する運用にします。AIの回答が自然な文章でも、入力した機密情報が含まれていないとは限りません。
外部連携は必要なサービスと権限に限定する
メール、Drive、顧客管理システムなどを接続するときは、便利さに加えてアクセス範囲を確認します。
確認事項は、閲覧・検索・編集・送信・削除のどこまで可能か、誰のアカウントで接続するか、解除方法は何かです。
AI本体の学習設定は、接続先サービスの保存や利用まで一括で制御するものではありません。 連携先ごとの規約やデータの流れを確認する必要があります。
導入時は、対象データを限定した環境で確認し、メール送信や外部公開には人の承認を残す方法が考えられます。
外部文書に埋め込まれた指示にも注意する
AIが読むWebページや文書に、利用者の意図とは異なる指示が含まれる場合があります。こうした指示でAIの動作を変えようとする問題は、プロンプトインジェクションと呼ばれます。
OWASPは、外部コンテンツを経由する間接的な攻撃も整理し、権限の制限や重要操作への人の承認などを対策として挙げています。
社内文書を参照しながら外部送信もできるAIでは、読める情報と実行できる操作を必要範囲に絞ることが大切です。指示文で禁止事項を書くだけでなく、システム側の権限も制限しましょう。
AIツールの情報漏洩を防ぐ社内ルールの作り方
社内ルールは、現場で入力してよいか判断できる内容にします。「機密情報に注意する」という一文だけでは、担当者ごとの判断が分かれます。
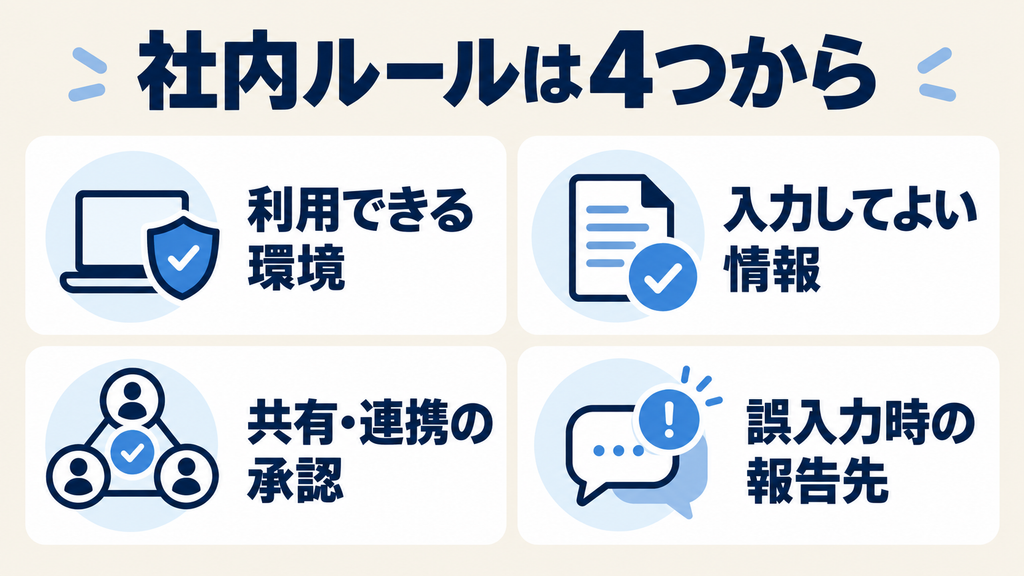
まず、利用可能な環境、入力情報、共有、事故報告の四つを決めましょう。
最低限決めたい七つの項目
| 項目 | ルールに記載する内容 |
|---|---|
| 利用可能な環境 | サービス名、契約、会社管理アカウント |
| 入力情報 | 入力可・要承認・禁止の区分と具体例 |
| 設定 | 学習、保存、共有、外部連携の確認方法 |
| アカウント | 多要素認証、共用禁止、退職時の解除 |
| 出力・共有 | 人による確認、共有先、公開の承認 |
| 事故報告 | 誤入力時の連絡先と初動 |
| 見直し | 担当者、規約・機能変更時の再確認 |
承認済みサービスでも、個人アカウントで使う場合には別の条件が適用される可能性があります。サービス名だけでなく、利用する契約と環境まで指定してください。
社内ルールのたたき台
以下は運用設計の例です。既存の情報管理規程や取引先との契約に合わせて調整します。
- 業務では会社が承認したAIサービス・契約・アカウントを使用する。
- 個人情報と機密情報は原則として入力せず、必要な場合は担当者の承認を受ける。
- 資料は必要部分だけを使用し、不要な氏名・社名・識別情報を削除する。
- 学習・保存・共有・外部連携の設定を、会社の指定条件に合わせる。
- 外部連携やブラウザ拡張の追加は、事前に確認を受ける。
- 会話や成果物を社外に共有するときは、共有範囲と内容を人が確認する。
- 業務データを含む会話の評価・不具合報告は、送信内容を確認してから行う。
- 誤入力や不審な動作を発見した場合は、速やかに指定窓口へ報告する。
- 異動・退職時には、アカウントと連携権限を見直す。
周知には、実際の業務に近い判断例を使う
営業なら顧客メール、採用なら応募書類、経理なら請求書など、部署ごとの資料で判断を練習するとルールを理解しやすくなります。
研修では、次の三つを説明できる状態を目指しましょう。
- どの情報を削除すれば依頼できるか
- 誰に確認すれば利用可否を判断できるか
- 間違えたときに、何を報告するか
利用できる作業例も示すと、必要な業務まで止めずに運用できます。公開資料の要約や、架空データによる練習から始める方法もあります。
学習の入口
生成AIの基礎と活用を無料セミナーで確認する
使い方や学習の進め方を知りたい方は、次の3校も比較できます。情報漏洩対策は、本記事の設定確認と社内ルールに沿って実施しましょう。
無料セミナーには有料講座・サービスの案内が含まれます。開催日、参加条件、取り扱うテーマは申込み先で確認してください。
関連:生成AI無料セミナー・講座を比較する →AIツールに機密情報を入力した場合の対応
誤入力した場合は、追加の送信や共有を止め、社内の担当者へ速やかに報告します。履歴を削除するだけで解決したと判断しないことが重要です。
まず送信内容と範囲を記録する
初動では、次の情報を整理します。
- 使用したサービス・契約・アカウント
- 入力日時と入力した情報の種類
- 添付ファイル、共有リンク、外部連携の有無
- 実行された送信・公開などの操作
- 発見後に行った対応
記録のために、機密情報を一般のチャットやメールへ再転送しないようにしましょう。報告は会社が指定する安全な経路で行います。
削除・共有停止・認証情報の失効を進める
担当者の指示に従い、会話やファイルの削除、共有解除、連携権限の取り消し、サービス提供者への問い合わせなどを進めます。
APIキーやパスワードを送信した場合は、会話の削除に加えて、その認証情報を失効・変更する対応が必要です。
画面上の削除と、事業者側の保持データの処理は同時とは限りません。保存期間や例外を確認し、必要に応じて提供者へ対応を依頼します。
個人データが含まれる場合は報告・通知の要否を確認する
個人データに関係する事故では、入力した内容、送信先での利用、閲覧可能な範囲などを整理し、個人情報保護委員会への報告や本人への通知の要否を担当部門・専門家と確認します。
「AIへの入力はすべて報告義務がある」「削除すれば対応不要」と一律には判断できません。
AIツールの情報漏洩に関するよくある質問
有料版なら機密情報を入力できますか?
有料であることだけでは判断できません。個人向け有料プランと法人向け契約は、適用条件が異なる場合があります。学習利用、保存、管理権限、外部連携、自社の規程を確認してください。
学習をオフにすれば情報漏洩を防げますか?
学習利用に関する対策の一つですが、保存、誤共有、外部連携、不正ログインなどには別の対策が必要です。ChatGPTでも、学習オフと会話の削除は別の操作です。
顧客名を伏せれば契約書を入力できますか?
顧客名以外の情報や、契約上の制限も確認が必要です。案件名、金額、日付などから特定できる場合があります。入力する必要部分を絞り、社内承認と送信先の条件を確認しましょう。
法人向けAIなら社内資料をすべて連携してよいですか?
法人向け契約でも、連携対象とアクセス権の管理は必要です。利用者が本来閲覧できない資料まで参照できる構成になっていないか、管理者が確認してください。
ローカルで動くAIなら安全ですか?
外部への送信経路を減らせる場合がありますが、端末の盗難、ログ、バックアップ、不正アクセス、追加機能による通信などは残ります。ローカルという名称だけで判断せず、実際の構成を確認します。
まとめ|AIツールの情報漏洩対策はデータ・設定・社内ルールをそろえる
AIツールを仕事で使うときは、最初に「この情報を、この環境へ送ってよいか」を判断します。
確認する順番は、入力データの分類、契約と設定、共有・外部連携、社内ルールです。学習をオフにしても、保存や共有までなくなるわけではありません。
AWL編集部は、公開情報や加工したデータから利用を始め、個人情報・機密情報は承認済みの環境と手順で扱う運用を提案します。誤入力したときの報告先まで決めておくと、現場で判断しやすくなります。
用途に合うサービスを選ぶ際は、AIツールおすすめ・比較|生成AI・動画生成AIを目的別に紹介も参考にしてください。
出典・参考情報
以下の資料を2026年10月5日に確認しました。サービスの条件は変更される場合があるため、導入・設定変更時には公式情報を再確認してください。
| 発信元・資料 | 本記事で確認した内容 |
|---|---|
| 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」 | 個人情報の利用目的、学習利用等の確認 |
| OpenAI「Data controls in ChatGPT」 | 学習設定、履歴、一時チャット、フィードバック |
| OpenAI「Temporary chat in ChatGPT」 | 一時チャットと第三者へのデータ送信 |
| OpenAI「Enterprise privacy at OpenAI」 | 業務データの学習不使用、契約別の管理 |
| Anthropic「Is my data used for model training?:個人向け製品」 | 改善への同意、安全審査、シークレットチャット |
| Anthropic「Is my data used for model training?:商用製品」 | 原則学習不使用、フィードバックの例外 |
| Google「Gemini Apps Privacy Hub」 | アクティビティ、保持、人による確認 |
| Google「Generative AI in Google Workspace Privacy Hub」 | 対象Workspace環境のデータ保護 |
| OWASP「LLM01:2025 Prompt Injection」 | 外部文書経由の指示と権限制限 |